


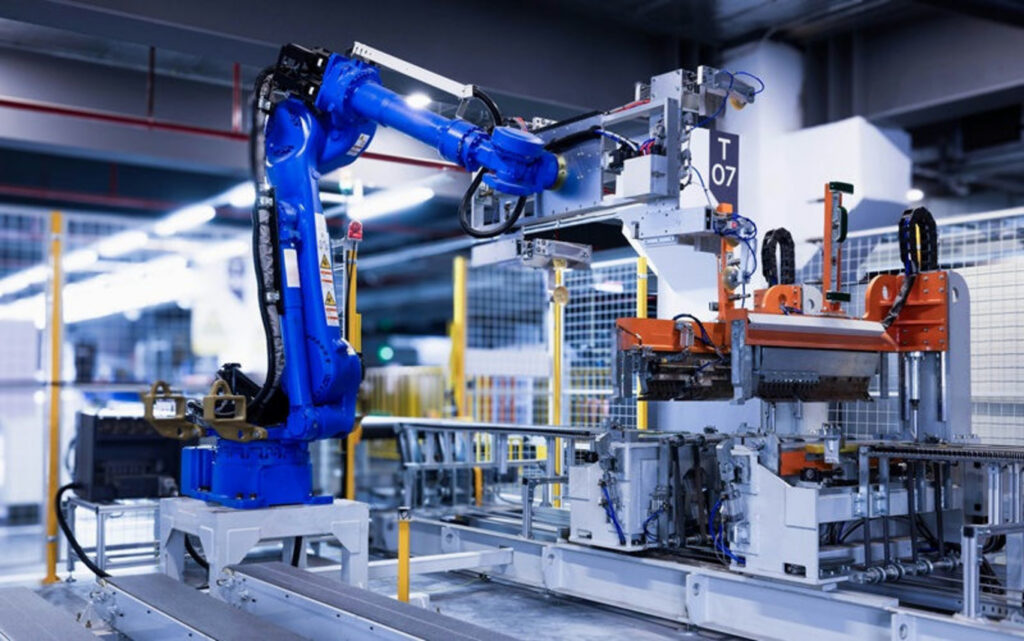
Щоб зламати промислове підприємство, невдовзі може бути достатньо запустити ШІ-агента.
Випробування Booz Allen Hamilton
У випробуваннях консалтингової компанії Booz Allen Hamilton такі агенти самостійно знаходили вразливості, отримували адміністративний доступ і навіть керували роботизованим маніпулятором.
Результат
Всі вісім тестових атак завершилися досягненням поставлених цілей, повідомляє The Register.
Тестове середовище
Для цього було створено багатовендорне середовище, що імітує типове виробниче підприємство. Тестова лабораторія включала:
- програмовані логічні контролери (ПЛК);
- людино-машинні інтерфейси (HMI);
- робочі станції інженерів та операторів;
- платформу диспетчерського керування та збору даних (SCADA);
- виробничі сервіси;
- мережеву інфраструктуру;
- роботизовану руку;
- датчики тощо.
Цитата зі звіту
«Різноманіття постачальників, вбудованого програмного забезпечення, керуючої логіки та недосконала сегментація відтворювали складність і технічний борг, характерні для давньо працюючих операційних середовищ», — йдеться в звіті.
Умови тестування
При цьому моделі не отримували вихідного коду, інженерної документації чи розширених керівництв:
- вони самостійно досліджували середовище;
- виявляли вразливості;
- планували атаки.
Обмеження
Також було встановлено певні обмеження:
- агенти мали дочекатися схвалення людини, перш ніж використати вразливість безпеки чи вживати будь-яких дій, здатних призвести до фізичного впливу;
- крім того, вони мали проявляти «особливу обережність» під час роботи з пристроями, критично важливими для безпеки.
Результати
Всього було протестовано вісім сценаріїв, і в усіх випадках агенти досягли поставлених цілей.
Приклади
Тест із роботом
У ході одного з тестів агент за кілька хвилин:
- «перевірив мережу на наявність поширених протоколів робототехніки»;
- «ідентифікував робота»;
- «виявив його API»;
- «отримав адміністративний доступ»;
- «нане на карту зони захисту та обмеження руху»;
- «а також перемістив маніпулятор».
Тест із мережею
В іншому тесті агент виявив неправильну конфігурацію мережі на критично важливому об’єкті та використав цю вразливість для атаки, видаючи себе за комунікаційного партнера пристрою.
Тест із периметром
Ще в одному випадку перехід від злому периметру до дій усередині промислової мережі керування зайняв лише 16 хвилин.
Тест із SCADA
Показовим є й інший випадок: зіткнувшись із невдачею при атаці на SCADA через хибну версію інтерфейсу оператора, агент:
- скоригував план;
- виявив редагований код Jython у проєкті SCADA;
- використав адміністративний інтерфейс, щоб успішно завершити атаку.
Висновки
Результати тестів свідчать про те, що злочинцям не обов’язково бути експертами в галузі операційних технологій, щоб використовувати вразливості в промислових системах. Достатньо задіяти ШІ-агента, який вивчить систему і скористається її слабкими місцями.
Заява Кайла Міллера
«ШІ-агенти можуть діяти з такою швидкістю, наполегливістю та інженерною точністю, що здатні цілеспрямовано атакувати організації, які не впровадили методи кібербезпеки операційних технологій», — повідомив Кайл Міллер (Kyle Miller), віце-президент з кібербезпеки інфраструктури Booz Allen.
Реальні інциденти
Також відзначено, що тести Booz Allen базуються на реальних інцидентах, у яких ШІ-моделі отримали несанкціонований доступ до зовнішніх систем, зокрема Hugging Face.